Instal-lar Rocky router:
Preparar la Màquina Virtual (VirtualBox o similar)
- Crear una nova VM:
- Nom:
Rocky-Router - Tipus:
Linux - Versió:
Red Hat (64-bit)oRocky Linux (64-bit) - Assigna memòria RAM (amb 2 GB en té prou per a un entorn de proves) i un disc dur virtual de 20 GB.
- Nom:
- Configurar les 2 Xarxes (Molt Important):
- Adaptador 1: Configura’l com a Xarxa Bridged (Pont) o NAT. Aquesta serà la interfície que surti a Internet (
WAN). - Adaptador 2: Configura’l com a Xarxa Interna (per exemple, amb el nom
XarxaLocal). Aquesta serà la interfície que donarà servei als clients de la teva xarxa interna (LAN).
- Adaptador 1: Configura’l com a Xarxa Bridged (Pont) o NAT. Aquesta serà la interfície que surti a Internet (
- Carregar la ISO: Afegeix la ISO de Rocky Linux que vem instal–lar des de FTP.
Configurar les Interfícies de Xarxa (WAN i LAN)
Un cop dins del sistema (inicia sessió com a root), el primer és identificar quina targeta és quina amb el comandament:
ip link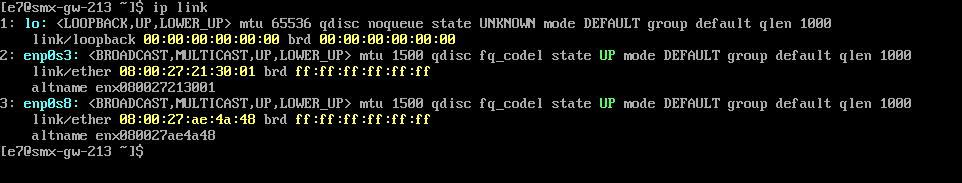
(Suposarem que enp0s3 és la WAN connectada a Internet i enp0s8 és la LAN interna).
Utilitzarem NetworkManager (nmcli) o editarem els fitxers de configuració per assignar els IP correctes:
- Configurar la WAN (
enp0s3): Si rep IP automàtica del teu roúter principal:
nmcli connection modify enp0s3 ipv4.method autoCrear el perfil de connexió si no existeix
Si NetworkManager et diu que el dispositiu és «desconegut» o no té connexió associada, l’hem de crear manualment. Fes el següent:
- Crear la connexió per a la LAN (
enp0s8):
nmcli connection add type ethernet ifname enp0s8 con-name enp0s8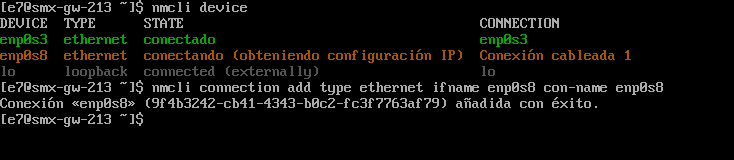
Configurar la LAN (enp0s8) amb una IP estàtica: Aquesta serà la IP de la porta d’enllaç per als teus equips interns (per exemple, 192.168.100.1/24):
nmcli connection modify enp0s8 ipv4.addresses 192.168.100.1/24
nmcli connection modify enp0s8 ipv4.method manual
nmcli connection up enp0s8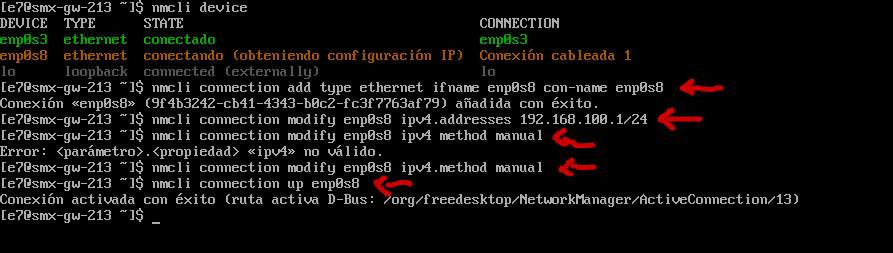
Activar el Forwarding (Encaminament IP)
Perquè el sistema Rocky Linux accepti reenvia trànsit d’una xarxa a una altra (funcioni com a rúter), cal activar el reenviament de paquets al nucli de Linux:
- Crea un fitxer de configuració per a sysctl:
nano /etc/sysctl.d/99-ip-forward.conf2.Afegeix la línia següent:
net.ipv4.ip_forward = 1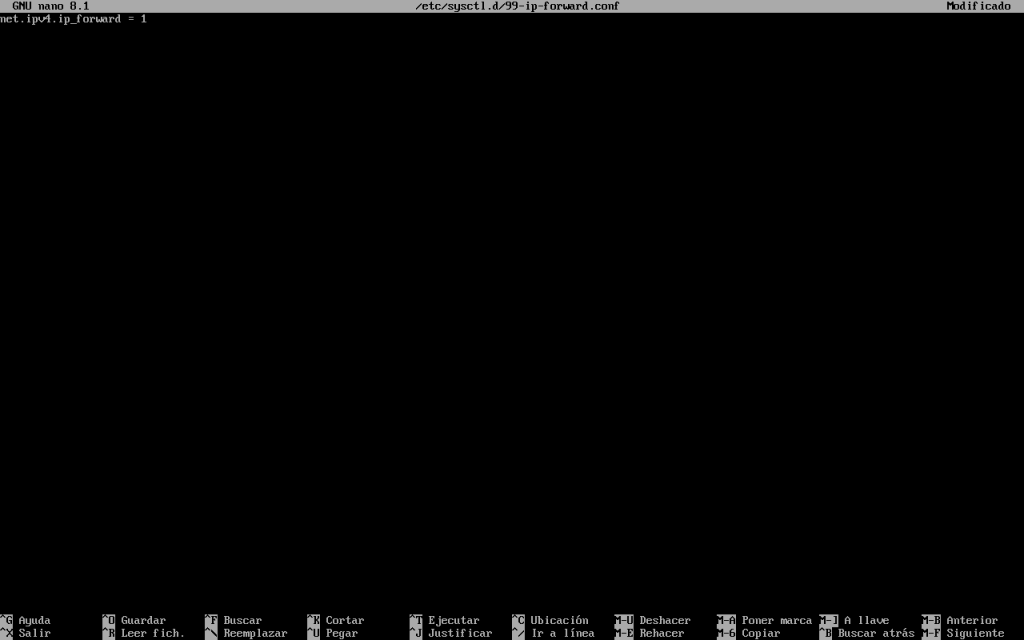
3.Guarda el fitxer i aplica els canvis immediatament amb:
sysctl --system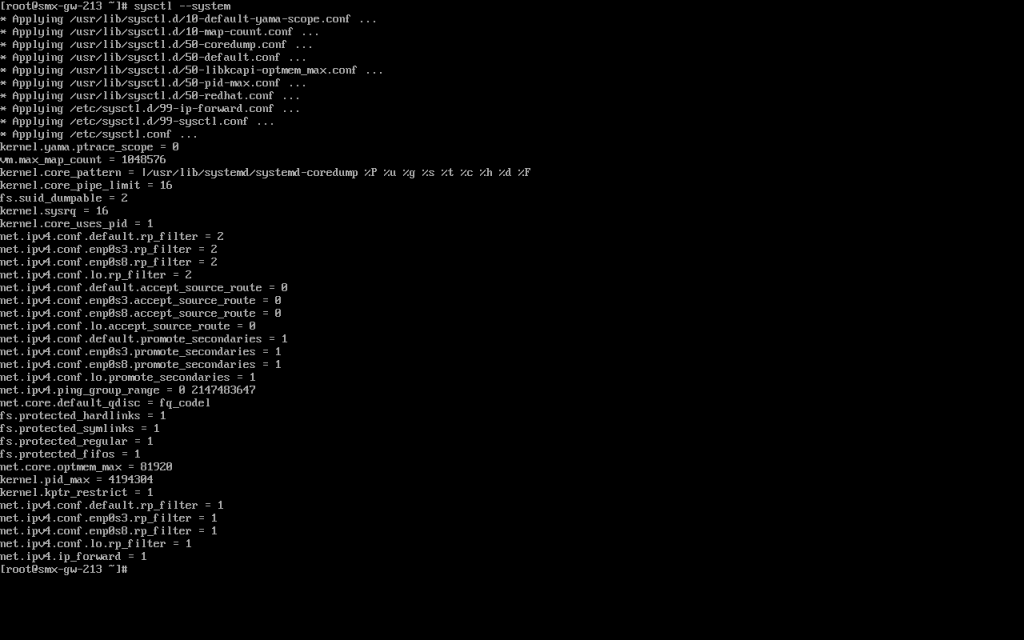
Configurar el tallafocs (Firewalld) amb NAT / Masquerading
Rocky Linux utilitza firewalld per defecte. Hem de configurar la interfície externa com a external (amb NAT activat) i la interna com a internal o trusted:
- Assigna cada interfície a la seva zona corresponent del tallafocs:
firewall-cmd --zone=external --add-interface=enp0s3 --permanent
firewall-cmd --zone=trusted --add-interface=enp0s8 --permanent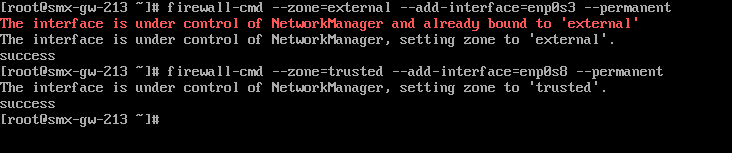
Activa el Masquerading (el NAT de Linux) a la zona externa perquè les IP privades de la LAN puguin sortir a Internet disfressades amb la IP de la WAN:
firewall-cmd --zone=external --add-masquerade --permanent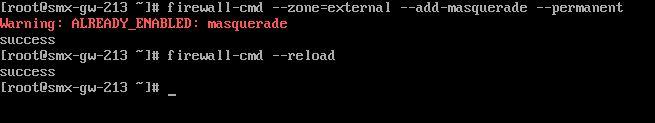
Recarrega el tallafocs per aplicar els canvis:
firewall-cmd --reloadComprova des del client si tens sortida a Internet fent un ping:
ping 8.8.8.8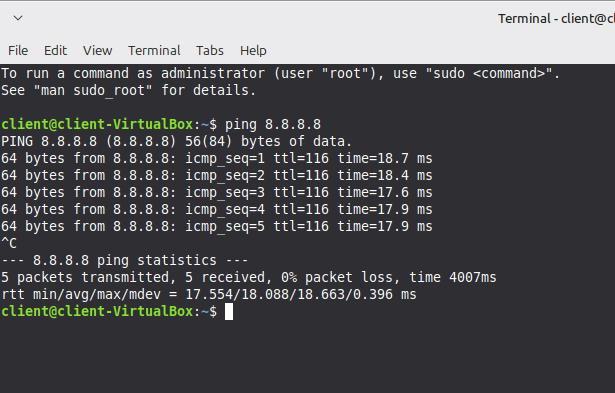
Configuració de pasarel-la:
| Maquines | IP address | Mascara | Gateway(pasarel-la) |
| Debian | 192.168.100.50 | 255.255.255.0 | 192.168.100.1 |
| Rocky linux | 192.168.100.51 | 255.255.255.0 | 192.168.100.1 |
| Windows 2019 | 192.168.100.52 | 255.255.255.0 | 192.168.100.1 |
| Ubuntu debian | 192.168.100.53 | 255.255.255.0 | 192.168.100.1 |
Aquestes son la pasarel–la gateway que tenim posat a totes maquines i que estan connectat a Xarxa router i si fem ping ens respon.