1. Per què convé disposar d’un usuari propi amb privilegis i intercanvi de claus SSH en lloc d’utilitzar root?
- Seguretat i minimització d’atacs (Principi de mínim privilegi): Permetre l’accés directe com a
rootper SSH deixa el sistema exposat a atacs per força bruta. Si desactivesPermitRootLogina la configuració d’SSH i utilitzes un usuari propi amb permisos administratius (viasudo), afegeixes una cap addicional de protecció. - Autenticació segura sense contrasenya (Intercanvi de claus SSH): L’ús de claus pública/privada elimina la necessitat d’enviar contrasenyes per la xarxa i evita l’ús de textos en pla o scripts automatitzats amb contrasenyes emmagatzemades. Això permet automatitzar tasques o scripts d’administració de manera totalment segura.
- Traçabilitat i auditoria d’accions: Si diversos administradors accedeixen directament com a
root, és molt difícil saber quin usuari ha executat cada comanda en els registres (logs). En accedir amb un usuari propi i utilitzarsudo, qualsevol acció administrativa queda registrada associada a la identitat d’aquell usuari. - Prevenció d’errors humans accidencials: Treballar de manera continuada com a
rootaugmenta el risc d’executar comandes destructives per equivocació. Treballar amb un usuari estàndard i fer servirsudonomés per a accions concretes obliga a ser conscient de quan s’estan aplicant canvis crítics al sistema.
2. Justificació del procediment d’arrencada definit i l’ordre en què s’engeguen les màquines virtuals (MVs)
L’ordre en què s’arrenquen les màquines virtuals en un entorn de xarxa/servidors ha de seguir una jerarquia de dependència de serveis:
1r — Serveis de Xarxa i Enrutament (Routers / Firewalls / Gateway):
- Justificació: Abans que qualsevol servidor o client pugui comunicar-se, la infraestructura de xarxa ha d’estar activa. Si no s’engega primer el router o gateway, la resta de MVs no tindran connectivitat ni assignació d’IPs.
2n — Serveis d’Infraestructura Base i Resolució (DHCP, DNS, Directori Actiu/LDAP):
- Justificació: Els servidors d’aplicació i els clients necessiten resoldre noms de domini (DNS) i, en molts casos, obtenir una adreça IP automàtica (DHCP) per poder iniciar correctament els seus serveis.
3r — Servidors de Bases de Dades i Magatzems de Dades:
- Justificació: Les aplicacions web o d’empresa depenen de la base de dades. Si el servidor d’aplicacions s’engega abans que la base de dades estigui disponible, els serveis fallaran en intentar connectar-s’hi durant l’arrencada.
4t — Servidors d’Aplicacions i Serveis Web (Web, Mail, App Servers):
- Justificació: Aquests serveis utilitzen la xarxa, el DNS i les bases de dades ja inicialitzades per funcionar correctament i respondre a les peticions dels usuaris.
5è — Clients / Màquines d’Usuari Final:
- Justificació: S’engeguen en darrer lloc perquè quan l’usuari s’autentiqui o accedeixi als serveis de xarxa, tota la infraestructura estigui 100% operativa i no es produeixin errors de connexió.
Pas 1: Crear l’usuari amb privilegis (sudo) a les MVs
A cada una de les màquines virtuals (o mitjançant un script si les crees d’inici), executa les comandes següents com a root per crear un usuari anomenat adminuser (pots canviar el nom pel que vulguis):
# 1. Crear l'usuari i la seva directori personal (-m)
adduser adminuser

# 2. Afegir l'usuari al grup amb permisos d'administració (sudo o wheel segons la distribució)
# En Debian/Ubuntu:
usermod -aG sudo adminuser

# En RHEL/CentOS/Rocky:
# usermod -aG wheel adminuser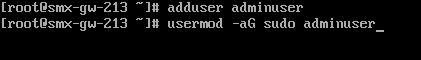
Perquè no demani contrasenya en executar comandes d’administració (opcional però recomanat per a tasques d’automatització):
echo "adminuser ALL=(ALL) NOPASSWD:ALL" | sudo tee /etc/sudoers.d/adminuserPas 2: Configurar l’intercanvi de claus SSH per a connexió automàtica
Des de la teva màquina local / equip d’administració:
- Generar la parella de claus SSH (si no en tens cap de creada):
ssh-keygen -t ed25519 -C "adminuser@laboratori"
# Prem Enter a totes les preguntes per no assignar pasphrase si vols connexió 100% automatitzada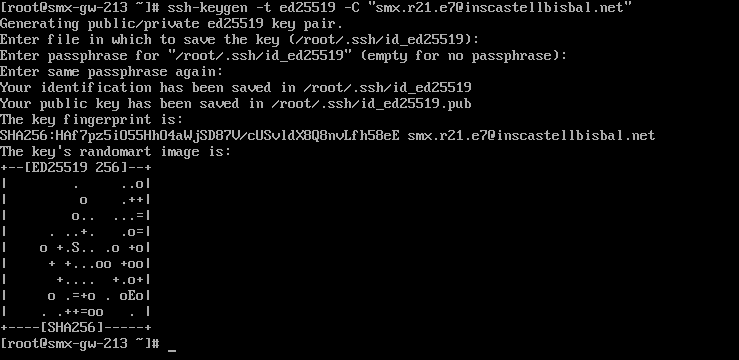
Copiar la clau pública a cadascuna de les MVs:
ssh-copy-id adminuser@IP_DE_LA_MV
Comprovar la connexió sense contrasenya:
ssh adminuser@IP_DE_LA_MV
Pas 3: Script per arrencar el laboratori sencer des de la línia de comandes
Segons l’hipervisor que utilitzis (VirtualBox, KVM/virsh, Proxmox, o Vagrant), pots utilitzar un script CLI per engegar totes les MVs en l’ordre adequat.
opció A: VirtualBox (VBoxManage)
Crea un fitxer arrencar_lab.sh:
#!/bin/bash

echo "Arrencant xarxa/router..."
VBoxManage startvm "MV_Router" --type headless
sleep 10

echo "Arrencant serveis base (DNS/DHCP)..."
VBoxManage startvm "MV_DNS" --type headless
sleep 5

echo "Arrencant Servidors..."
VBoxManage startvm "MV_Server1" --type headless
VBoxManage startvm "MV_Server2" --type headless

echo "Laboratori engegat correctament."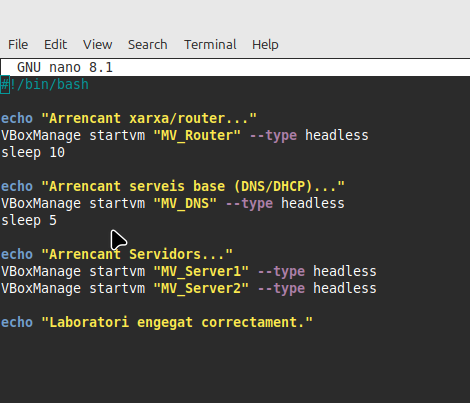
Opció B: KVM / libvirt (virsh)
#!/bin/bash

echo "Iniciant MVs del laboratori..."
virsh start MV_Router
sleep 10
virsh start MV_DNS
sleep 5
virsh start MV_Server1
virsh start MV_Server2

echo "Estat actual de les MVs:"
virsh list --all
Per donar permisos d’execució i executar l’script:
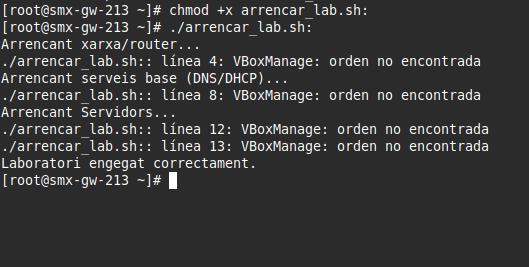
chmod +x arrencar_lab.sh
./arrencar_lab.sh